정보보호 공시 확대, 2027년과 유예 구분
대표 이미지: 자료사진 · 촬영일 미상 · CSIRO / Wikimedia Commons · CC BY 3.0. 정보보호 인프라를 설명하는 자료사진이며 특정 공시 대상 기업의 시설이 아닙니다. 원출처 · 라이선스 · 화면에 맞춰 크기 조정·썸네일 잘림 가능. 동일 라이선스 적용.

자료 확인: 2026년 10월 26일(한국시간) · 이슈맥락 편집
정보보호에 얼마를 투자하고 어떤 인력과 관리체계를 갖췄는지 공개해야 하는 기업의 범위가 넓어진다. 과학기술정보통신부는 10월 20일 관련 시행령 개정안의 국무회의 통과를 알렸다. 확대 시점과 예외를 함께 읽어야 내년 준비 대상을 정확히 이해할 수 있다.
상장사 매출액 문턱을 없앤다
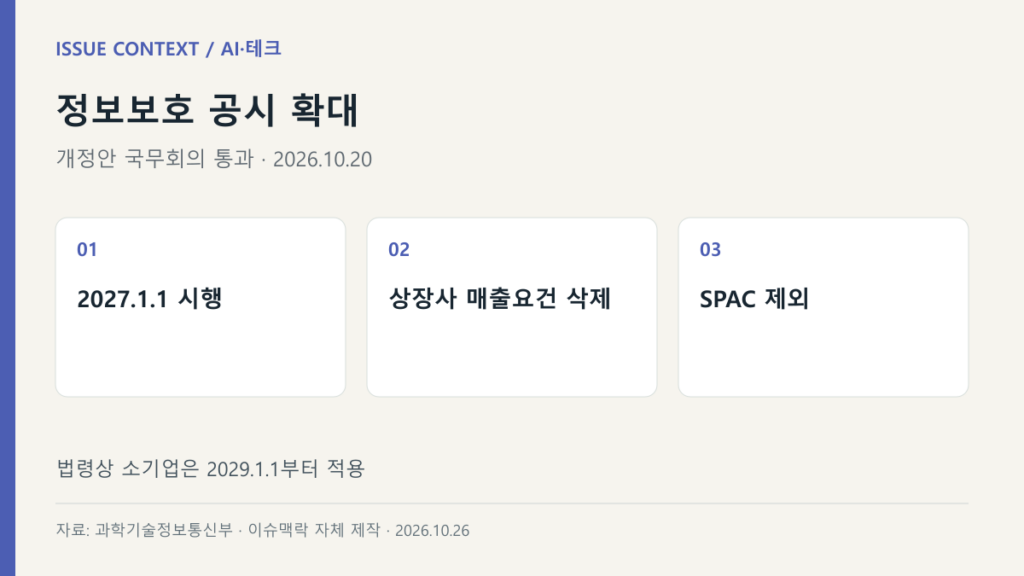
발표에 따르면 2027년 1월 1일부터 상장법인에 적용하던 매출액 3000억원 이상 요건을 삭제한다. 유가증권시장과 코스닥시장 전체 상장법인이 대상에 포함되지만 기업인수목적회사(SPAC)는 제외된다. 정보보호 관리체계(ISMS) 인증 의무대상자도 공시 의무대상에 추가된다. 상장 여부만으로 모든 사례를 단정하기보다 적용 요건을 함께 확인해야 한다.

소기업은 2029년부터 적용
공공기관·소기업·금융회사·전자금융업자 등에 적용하던 예외 규정도 삭제한다. 다만 중소기업기본법 시행령에 따른 소기업은 경영 여건을 고려해 2029년 1월 1일부터 의무를 적용한다. 소기업이라는 법령상 분류와 일상적으로 말하는 작은 회사는 같지 않을 수 있다. 이용자 수 기준도 전년도 말 직전 3개월 평균에서 전년도 전체 일일평균으로 바뀐다.
공시는 보안 투자를 비교할 출발점
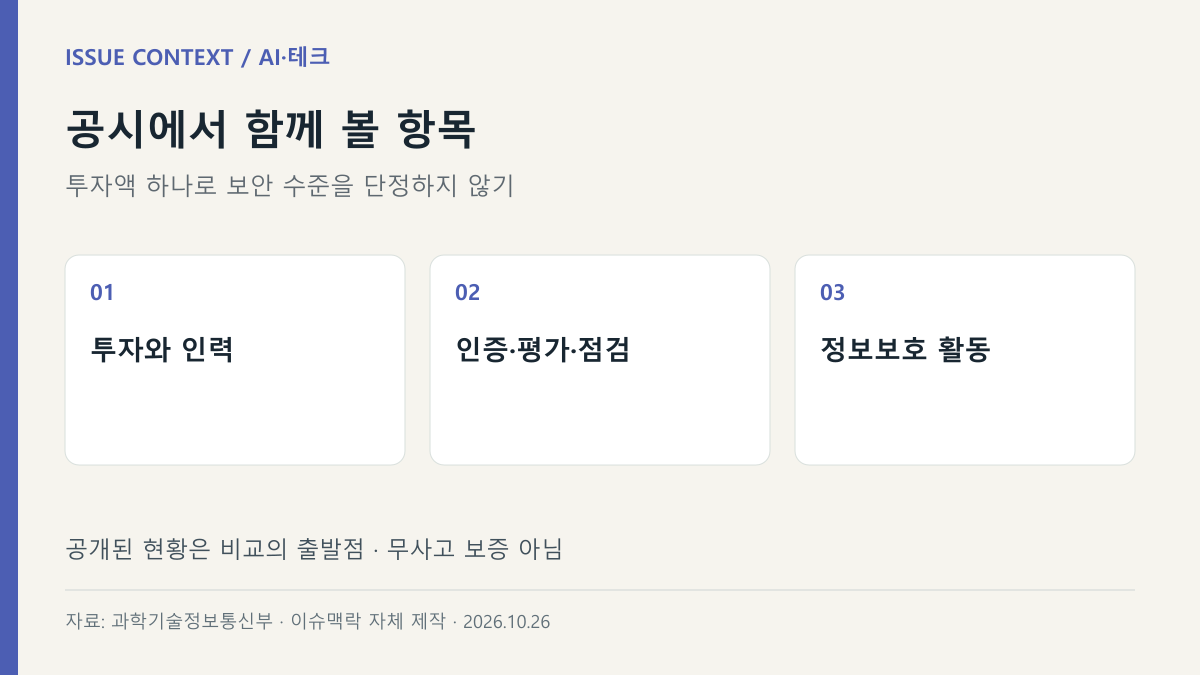
공개 항목은 정보보호 투자와 인력, 관련 인증·평가·점검 및 활동 현황 등이다. 독자는 투자액 하나보다 기업 규모, 제공 서비스, 인력과 활동의 구성을 함께 살펴보는 편이 낫다. 큰 투자액이 사고가 없다는 보증은 아니며, 공시 사실 자체를 모든 보안 위험의 해소로 읽어서도 안 된다. 이는 공시의 숫자를 해석할 때 필요한 구분이다.
이슈맥락의 해석: 기록의 기준을 맞출 때
정부는 개정 내용을 반영한 가이드라인, 컨설팅, 상시 상담과 교육을 지원할 계획이라고 밝혔다. 신규 대상 기업은 공식 가이드라인에서 산정 범위와 증빙 방식을 확인하고 재무·인사·보안 부서의 기록을 맞추는 준비가 필요하다. 이 기사는 정부 발표의 핵심을 정리한 것으로 개별 기업의 적용 여부를 판정한 결과는 아니다.
확인한 원문
공식 자료의 사실과 편집팀의 해석·예시를 구분했습니다. 도표는 이슈맥락이 직접 제작했으며 현장 사진이나 공식 홍보물이 아닙니다.